
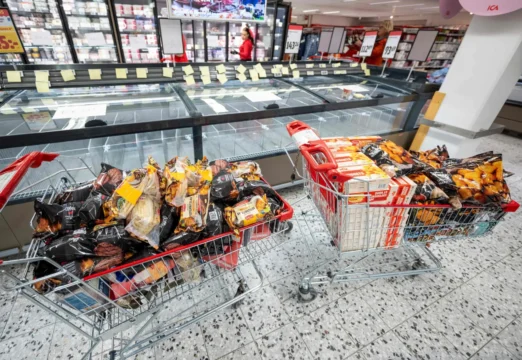
Un attacco informatico sta mettendo a dura prova la filiera alimentare in mezza Europa, e ora le conseguenze si fanno sentire da vicino anche in Italia. L’obiettivo? I sistemi di gestione e controllo della refrigerazione
nei supermercati. Il risultato? Tonnellate di cibo da buttare e banchi frigo trasformati, a distanza, in vere e proprie stufe. Nel nostro Paese i casi più eclatanti si registrano in Sicilia. Giuseppe Spadaro, direttore generale
del gruppo Radenza (che gestisce l’insegna Coop sull’isola), ha confermato che almeno tre punti vendita a Catania e uno a Palermo sono stati presi di mira. Gli hacker si sono intrufolati nel software di controllo, hanno
alterato le impostazioni della temperatura e fatto surriscaldare i reparti freschi, rovinando irrimediabilmente la merce. Su quanto accaduto sta già indagando la Polizia Postale, che sta cercando di capire da dove
sia partito l’impulso e se la regia sia la stessa che ha colpito all’estero. L’Italia è solo l’ultimo tassello di un quadro ben più ampio. In Svezia i malviventi si sono spinti fino a impostare i termometri a 70 gradi
nei punti vendita dei colossi Ica e Coop, provocando danni stimati per centinaia di immagini di corone e costringendo diversi negozi alla chiusura temporanea. In Estonia una catena si è ritrovata con i freezer spinti
da remoto fino a 50 gradi. Ma le segnalazioni arrivano a pioggia anche da Belgio — dove la procura federale ha aperto un fascicolo d’inchiesta —, Lussemburgo e Irlanda. Il copione sembra essere quasi
sempre lo stesso: i pirati informatici avrebbero trovato una falla nei vecchi sistemi di refrigerazione targati Danfoss. Sfruttando la vulnerabilità, hanno forzato l’avvio di lunghissimi cicli di sbrinamento
che hanno fatto impennare le temperature interne fino al collasso della catena del freddo. La portata del problema ha subito fatto scattare i vertici comunitari. Il commissario Ue all’Agricoltura,
Christophe Hansen, parla di “tentativo deliberato di interrompere la catena di approvvigionamento alimentare e minare la fiducia dei consumatori”. Pur rassicurando sul fatto che la disponibilità complessiva di
cibo in Europa non è in pericolo, Hansen ha sottolineato le perdite economiche enormi per le imprese e lo spreco alimentare ingiustificato, promettendo di portare l’argomento al prossimo collegio dei
commissari. Nel frattempo, in Italia l’Agenzia per la Cybersicurezza Nazionale (ACN) ha alzato al massimo il livello di guardia. L’Agenzia ha diramato un bollettino d’urgenza rivolto a logistica, grande
distribuzione e manutentori tecnici per spingerli a blindare le proprie reti. Al momento l’ACN ha ricevuto la notifica formale di un attacco a un’azienda toscana della ristorazione collettiva e sta
monitorando un incidente analogo subito da un’impresa di surgelati in Emilia-Romagna. La risposta istituzionale si preannuncia rapida: a Palazzo Chigi si terrà un vertice d’emergenza coordinato dal sottosegretario
Alfredo Mantovano, a cui prenderanno parte i vertici dell’ACN e dei servizi di intelligence. Parallelamente si muove anche il Copasir, che ha già inserito il tema nell’ordine del giorno delle audizioni in programma con il direttore dell’AISI Bruno Valensise e il direttore dell’Agenzia per la Cybersicurezza Andrea Quacivi. Fonte Tgcom24.
